
Каталог


Магазин
Полезное
Покупка и помощь
Пишем о технологиях
Шлюз удалённых рабочих столов (RD Gateway): что это и какие лицензии нужны


Шлюз удалённых рабочих столов (Remote Desktop Gateway, RD Gateway) — служба роли Windows Server, которая принимает RDP-подключения из интернета по HTTPS на порт 443, проверяет пользователя по политикам и только потом пускает его к терминальному серверу или офисному компьютеру. Порт 3389 наружу не открывается.
Каждому, кто ходит через шлюз, по условиям Microsoft нужны Windows Server CAL и RDS CAL, даже если он подключается к своему ПК с Windows 11 Pro.
Шлюз окупает себя, когда из дома работают несколько человек, особенно на терминальном сервере с 1С. Если же удалённо сидят один-два сотрудника и каждый ходит на свой рабочий компьютер, VPN на роутере офиса обойдётся без сервера, сертификата и клиентских лицензий.
Содержание10 разделов
Как работает шлюз и чем он лучше открытого порта 3389
Шлюз удалённых рабочих столов стоит на границе сети и делает три вещи по очереди. Сначала поднимает зашифрованный туннель с устройством пользователя. Затем проверяет логин и пароль: это делает встроенный веб-сервер IIS, а через RADIUS можно подключить второй фактор. И только после этого пересылает RDP-трафик к нужному компьютеру внутри сети, пока сеанс жив.
Снаружи на шлюз открыты TCP 443 и, по желанию, UDP 3391, от шлюза к внутренним машинам идёт обычный 3389. Порты перечислены в справке Microsoft о портах RDS, оба внешних меняются в консоли шлюза. UDP 3391 ускоряет картинку, но без него шлюз работает по одному 443.
Разница с пробросом 3389 в том, кто первым отвечает незнакомому компьютеру из интернета. При открытом порте это сама служба RDP сервера или ПК, и подбирать к ней пароли может любой сканер. Microsoft прямо пишет, что открывать компьютер в интернет не рекомендуется, а в руководстве по защите от вымогателей называет RDP одной из их любимых точек входа. Со шлюзом наружу смотрит один сервер с сертификатом, политиками и журналом. Компьютеры за ним из интернета не видны.
Когда шлюз не нужен и хватит VPN
Шлюз не нужен, если удалённо работают один-два человека и каждый подключается к своему офисному компьютеру. Для такого случая Microsoft предлагает два пути: проброс порта или VPN. Берите VPN на роутере офиса: компьютер не открывается в интернет, сервер не нужен, а прямое подключение к своему ПК с Windows 11 Pro RDS CAL не требует. Сам RDP на рабочем компьютере включите по инструкции для Windows 11, а снаружи заходите в сеть через VPN.
Шлюз выигрывает, когда в офисе стоит терминальный сервер, людей больше, чем удобно обслуживать VPN-клиентами, или сотрудники приходят с личных Mac и iPhone. Ещё один повод: веб-клиенту удалённых рабочих столов (вход из браузера) для доступа из интернета нужен шлюз, это требование руководства по веб-клиенту. Если людям нужна только 1С без всего рабочего стола, опубликуйте её через RemoteApp: такие подключения тоже идут через шлюз.
На какой Windows Server ставится шлюз
Шлюз удалённых рабочих столов ставится только на Windows Server как служба роли «Службы удаленных рабочих столов». В Windows 11 Pro такой роли нет, клиентская Windows бывает лишь компьютером, к которому подключаются, или тем, с которого подключаются. По сравнению выпусков Windows Server роль RDS есть в Standard и Datacenter версий 2016, 2019, 2022 и 2025, установленных с графическим интерфейсом.
Essentials для этого не подходит.
В руководстве по лицензированию Windows Server 2025 шлюз в Essentials упомянут только как часть функции удалённого веб-доступа, терминальный сервер там не поддерживается, а сам удалённый веб-доступ Microsoft убрала из Essentials ещё в версии 2019 вместе с ролью Essentials Experience.
Для небольшого числа пользователей Microsoft допускает держать шлюз и веб-доступ RD Web Access на одной машине (описание ролей RDS). Шлюз в отдельной виртуальной машине означает ещё одну установку Windows Server. Лицензия Standard на все ядра хоста покрывает две виртуальные машины, так что терминальный сервер и шлюз помещаются в неё вдвоём.
С доменом Active Directory политики шлюза строятся на группах AD, и это удобнее. Без домена шлюз тоже поднимают: в нескольких независимых инструкциях его ставят в рабочей группе и дают доступ локальной группе пользователей на самом шлюзе. Отдельного текста Microsoft про такой вариант нет, и второй фактор через Microsoft Entra без домена не заработает.
Какие лицензии нужны для шлюза удалённых рабочих столов
Для шлюза нужны лицензия Windows Server на сам сервер, а также Windows Server CAL и RDS CAL на каждого пользователя или устройство, которое через него подключается. Сервер лицензируется по ядрам: все физические ядра, но не меньше 8 лицензий на процессор и 16 на сервер, так сказано в Product Terms (редакция, действующая с 1 ноября 2026 года).
Главный вопрос: нужна ли RDS CAL, если терминального сервера нет и люди через шлюз ходят на свои компьютеры с Windows 11 Pro. Microsoft отвечает «да». В брифе Microsoft по лицензированию RDS (май 2017 года) шлюз прямо назван среди функций роли RDS, а в разделе вопросов сказано: если через шлюз или RD Web Access дают доступ к клиентской Windows на отдельном ПК, нужны и RDS CAL, и Windows Server CAL. Тот же ответ стоит в архивном FAQ Microsoft. В действующих Product Terms компоненты RDS поимённо не перечислены, но исключение из RDS CAL руководство по Windows Server 2025 делает только для шлюза внутри Essentials.
Технически шлюз наличие CAL не проверяет.
Лицензию запрашивает узел сеансов, то есть терминальный сервер, у сервера лицензирования, так устроено лицензирование RDS. Подключение через шлюз к Windows 11 Pro пройдёт и без CAL, но по условиям Microsoft лицензии всё равно нужны. Терминальный сервер без CAL перестанет пускать людей, когда кончится льготный период в 120 дней.
Двоим администраторам для обслуживания сервера RDS CAL не нужны.
RDS CAL бывают на пользователя и на устройство, для веб-клиента Microsoft требует лицензирование на пользователя. Выбрать тип поможет сравнение User CAL и Device CAL. CAL 2025 устанавливаются только на сервер лицензирования Windows Server 2025, поэтому версию берите под свой сервер.
Как установить шлюз удалённых рабочих столов
Шлюз ставится мастером «Диспетчера серверов» или одной командой PowerShell. В мастере путь такой:
- «Диспетчер серверов» → «Управление» → «Добавить роли и компоненты».
- Тип установки «Установка ролей или компонентов», затем выберите свой сервер.
- Роль «Службы удаленных рабочих столов», на шаге служб роли отметьте «Шлюз удаленных рабочих столов» и согласитесь добавить компоненты: мастер сам поставит веб-сервер IIS и сервер политики сети (NPS).
- Отметьте «Автоматический перезапуск конечного сервера, если требуется» и нажмите «Установить».
То же самое из PowerShell, запущенного от имени администратора. Ключ -IncludeManagementTools добавляет консоль управления шлюзом: без него PowerShell, в отличие от мастера, средства управления не ставит. В ответ команда выведет таблицу, в столбце Success должно стоять True, а если в столбце Restart Needed стоит Yes, перезагрузите сервер:
Если терминальный сервер уже развёрнут мастером «Установка служб удаленных рабочих столов», шлюз удобнее добавить в то же развёртывание. В «Диспетчере серверов» откройте «Службы удаленных рабочих столов» → «Общие сведения» и на схеме «Обзор развертывания» щёлкните зелёный плюс с подписью «Шлюз удаленных рабочих столов» (порядок Microsoft). Мастер спросит имя для сертификата: это внешнее имя шлюза, по которому его найдут из интернета.
Консоль шлюза открывается из меню «Средства» → «Remote Desktop Services» → «Диспетчер шлюза удаленных рабочих столов» (подменю в русской Windows Server остаётся английским) или командой tsgateway.msc в окне «Выполнить».
Что задают политики RD CAP и RD RAP
Пока на шлюзе нет хотя бы одной политики каждого вида, через него не пройдёт никто. Политика авторизации подключений (RD CAP) решает, кто может подключаться к шлюзу: группы пользователей, способ проверки (пароль или смарт-карта), перенаправление дисков и принтеров, тайм-ауты простоя и сеанса. Политика авторизации ресурсов (RD RAP) решает, куда этим людям можно: группа компьютеров из AD, группа, которую ведёт сам шлюз, или любой ресурс сети, а также порт, по умолчанию только 3389.
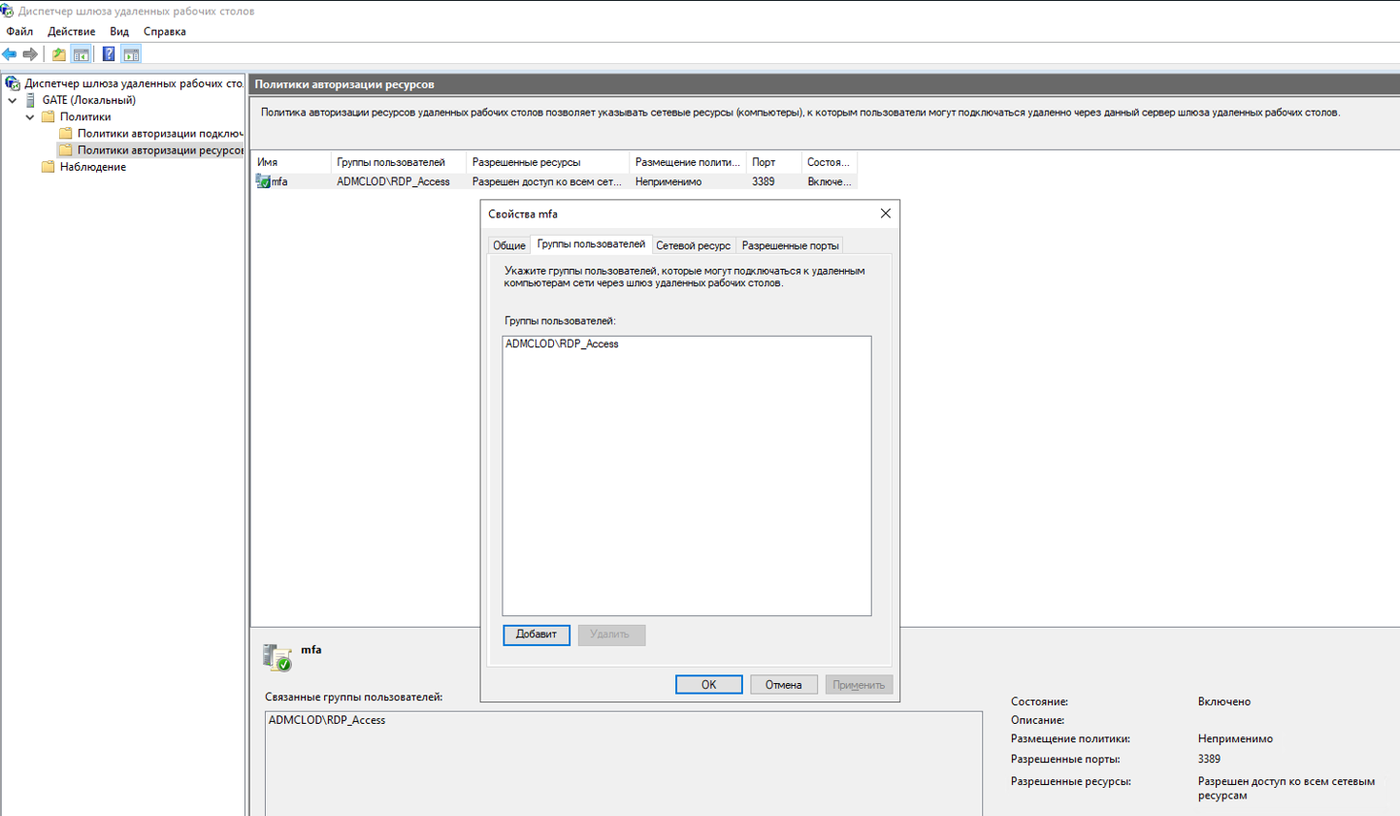
Политики в диспетчере шлюза
В «Диспетчере шлюза» откройте ветку сервера → «Политики» и запустите мастер создания политик. На первом шаге оставьте вариант «Создать политику авторизации подключений к удаленным рабочим столам и авторизации ресурсов удаленных рабочих столов (рекомендуется)»: мастер создаст обе сразу. Не открывайте в RD RAP доступ ко всей сети, если компьютеры можно перечислить группой. Тогда украденный пароль сотрудника приведёт злоумышленника только к компьютерам из этой группы. Контроллер домена останется закрытым.
Политики подключений можно хранить не на шлюзе, а на центральном сервере NPS, это понадобится для второго фактора. Политики ресурсов всегда обрабатываются на самом шлюзе (Microsoft о шлюзе и NPS).
Какой сертификат нужен шлюзу
Шлюзу нужен TLS-сертификат, выпущенный на то имя, по которому к нему подключаются снаружи (например, rdg.example.ru), и которому доверяют устройства сотрудников. Самоподписанный сертификат Microsoft разрешает только для тестов, а в работе требует сертификат публичного центра сертификации (планирование доступа к RDS из любого места).
Самоподписанный сертификат придётся вручную ставить на каждый домашний компьютер в «Доверенные корневые центры сертификации», а на телефонах и Mac это ещё неудобнее. Бесплатный публичный вариант для малого офиса: сертификат Let's Encrypt, выпущенный утилитой win-acme. Ставится сертификат в «Диспетчере шлюза»: «Свойства» сервера → вкладка «Сертификат SSL». Не совпадает имя в сертификате с адресом шлюза в настройках клиента — подключения не будет, поэтому при ошибке сертификата сравните их первым делом.
Как подключиться через шлюз с Windows, Mac и iPhone
В Windows шлюз задаётся в стандартном клиенте «Подключение к удаленному рабочему столу» (mstsc):
- Нажмите «Показать параметры» и откройте вкладку «Дополнительно».
- В разделе «Подключение из любого места» нажмите «Параметры».
- Выберите «Использовать следующие параметры сервера шлюза удаленных рабочих столов», в поле «Имя сервера» впишите внешнее имя шлюза из сертификата, в списке «Метод входа» выберите «Запрашивать пароль».
- На вкладке «Общие» впишите имя компьютера или терминального сервера внутри сети и нажмите «Подключить».
Флажок «Не использовать сервер шлюза удаленных рабочих столов для локальных адресов» оставьте включённым, тогда в офисе клиент пойдёт напрямую. Сотрудникам удобнее раздать готовый файл .rdp: настройте подключение, как выше, и на вкладке «Общие» нажмите «Сохранить как...». Главные строки шлюза в таком файле ниже, вместо rdg.example.ru в них будет внешнее имя вашего шлюза. Значение 2 во второй строке соответствует включённому флажку: клиент идёт через шлюз, только если напрямую компьютер недоступен, а 1 означает «всегда через шлюз», даже в офисе. Третья строка велит клиенту брать настройки шлюза из файла:
На Mac, iPhone и iPad подключаются через приложение Windows App: шлюз сначала добавляется в настройках приложения, потом выбирается в карточке компьютера. Android на этой странице Microsoft не упомянут.
Если после обновлений сентября и октября 2026 года обычный пользователь (не администратор) получает при входе на компьютер с Windows 11 ошибку 0xC000000D, шлюз ни при чём. Это известная проблема целевого ПК с включённой функцией Administrator protection, Microsoft исправила её обновлением KB5127936, вышедшим 28 октября 2026 года (состояние выпуска Windows 11).
Насколько безопасен шлюз и что обновлять
Шлюз сам по себе тоже служба в интернете, и в 2026 году Microsoft закрывала в ней уязвимости три месяца подряд: в сентябре, октябре и ноябре. 13 октября 2026 года закрыты пять уязвимостей службы шлюза, одна из них критическая, с удалённым выполнением кода (CVE-2026-70187). 10 ноября 2026 года вышли исправления ещё трёх. На 11 ноября Microsoft не отмечает ни одну из них как использованную в атаках. Ежемесячные обновления на сервер шлюза ставьте в первую очередь.
Отключение UDP помогало только против старых дыр.
В 2020 году критические уязвимости BlueGate (CVE-2020-0609 и CVE-2020-0610) срабатывали через UDP 3391, и до установки исправления их обходили отключением UDP-транспорта в свойствах шлюза. Для свежих уязвимостей надёжная защита одна: обновление.
Подбор паролей шлюз не останавливает, он лишь переносит его с 3389 на 443.
Против этого работают длинные пароли, блокировка учётной записи после нескольких неудачных попыток и второй фактор. Второй фактор Microsoft предлагает через расширение NPS для Microsoft Entra MFA. Оно ставится на отдельный сервер NPS (на сам шлюз его ставить нельзя), требует локальный AD, синхронизированный с Entra ID, и лицензию Entra MFA. Для малого офиса без облачных учётных записей Microsoft это заметный объём работы. Входы через шлюз пишутся в журнал TerminalServices-Gateway в разделе «Журналы приложений и служб» «Просмотра событий».


Дистрибутив: Microsoft Windows Server 2025 Standard.
Часто задаваемые вопросы
Нужна ли RDS CAL, если через шлюз подключаться к своему рабочему компьютеру?
Да. По брифу Microsoft по лицензированию RDS при доступе через шлюз даже к отдельному ПК с Windows нужны RDS CAL и Windows Server CAL. Без шлюза, по VPN на свой ПК с Windows 11 Pro, RDS CAL не нужна.
Какой порт использует шлюз удалённых рабочих столов?
TCP 443 для HTTPS и необязательный UDP 3391 для ускорения. От шлюза к компьютерам в сети идёт обычный порт 3389, открывать его в интернет не нужно.
Можно ли поставить шлюз удалённых рабочих столов на Windows 11 Pro?
Нет. Шлюз ставится только на Windows Server Standard или Datacenter. Windows 11 Pro может быть компьютером, к которому подключаются через шлюз, или компьютером, с которого подключаются.
Подойдёт ли самоподписанный сертификат для шлюза?
Только для проверки. В рабочей среде Microsoft требует сертификат публичного центра сертификации, а самоподписанный придётся вручную добавлять в доверенные на каждом устройстве сотрудников.
Что такое диспетчер шлюза удаленных рабочих столов?
Это консоль управления шлюзом (tsgateway.msc): в ней создают политики RD CAP и RD RAP, ставят сертификат и меняют порты. Открывается из «Диспетчера серверов» через «Средства» → «Remote Desktop Services».
Полезная статья?
Ваша оценка поможет нам стать лучше

- 31 мая 2026
- 2 555 просмотров

- 12 августа 2026
- 2 397 просмотров

- 26 июня 2026
- 1 045 просмотров

- 3 июня 2026
- 563 просмотра
