
Каталог


Магазин
Полезное
Покупка и помощь
Пишем о технологиях
Active Directory: что это и что нужно для домена в офисе

Active Directory, точнее доменные службы Active Directory (AD DS), это роль Windows Server, которая хранит в одной базе учётные записи сотрудников, компьютеры, группы и принтеры и проверяет пароль при входе на любой компьютер домена. Сервер с этой ролью называют контроллером домена. Для своего домена нужны три вещи: лицензия Windows Server, клиентские лицензии Windows Server CAL и Windows 11 Pro или выше на рабочих местах.
Отдельно Active Directory не продаётся и не скачивается. Роль есть в выпусках Standard и Datacenter, платят за сам сервер и за доступ к нему людей или устройств. Домашняя Windows к домену не присоединяется вовсе, поэтому ноутбуки с предустановленной Домашней перед подключением к домену придётся перевести на Pro.
Содержание8 разделов
Как устроен Active Directory: домен, контроллер, лес и подразделения
Домен Active Directory объединяет пользователей, компьютеры и правила доступа одной организации под общим именем, например corp.example.ru. Сотрудник входит на любой компьютер домена под своей учётной записью, а пароль проверяет не этот компьютер, а контроллер домена.
Контроллер домена хранит учётные записи и их пароли или сертификаты. Если контроллеров несколько, служба репликации держит на каждом полную копию данных своего домена: изменили пароль на одном, через короткое время он действует везде. Отключили учётную запись уволенного сотрудника, и войти под ней не получится ни на одном компьютере домена, который связан с контроллером. Без связи с контроллером Windows может пустить по сохранённым данным прошлого входа.
Над доменом стоит лес. По логической модели Microsoft лес содержит домены, а домены содержат подразделения (OU). В лесу общие схема каталога (какие бывают объекты и их свойства) и глобальный каталог, по которому ищут объект в любом домене леса.
Лес считается границей безопасности. Небольшому офису хватает одного леса с одним доменом: первый созданный домен становится корневым доменом леса, и его имя одновременно имя леса.
Подразделения нужны не для красоты структуры. К подразделению привязывают групповую политику и права администрирования: один отдел получает свои настройки, а помощнику админа можно дать право сбрасывать пароли только в своём отделе. Права на папки и принтеры выдают группам: новому сотруднику достаточно оказаться в нужной группе.
Работает всё это поверх DNS: компьютеры находят контроллер домена через DNS, поэтому мастер повышения сервера до контроллера домена предлагает сразу поставить и DNS-сервер. Вход проверяется по протоколам Kerberos и NTLM, программы читают каталог по LDAP.
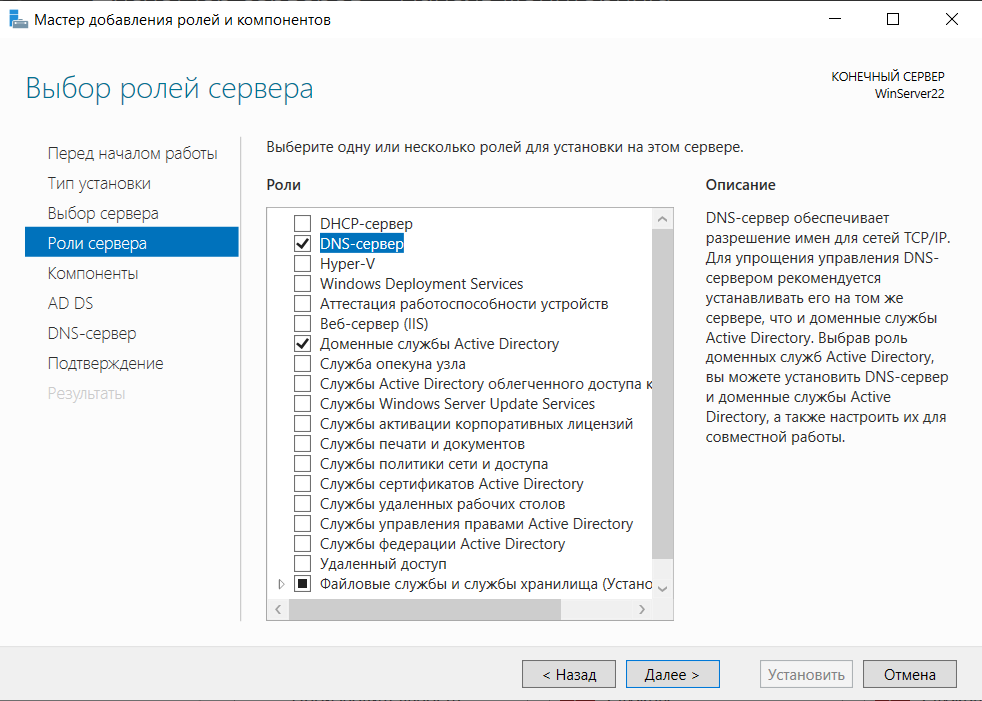
Роли AD DS и DNS вместе
Нужен ли офису домен: рабочая группа, Active Directory или Entra ID
Рабочая группа подходит, пока каждый сидит за своим компьютером и учётные записи заводятся на месте. Когда людей и машин становится больше, ручная работа растёт: новый сотрудник получает учётную запись на каждом ПК, куда ему надо, пароль меняется в нескольких местах, а доступ ушедшего человека снимают, обходя компьютеры.
Домен нужен, если сотрудники пересаживаются между компьютерами, если общие папки раздаются по отделам, если на сервере работают удалённые рабочие столы или серверная 1С с входом под доменными учётными записями. Ещё один повод: настройки, которые должны одинаково стоять на всех ПК (пароли, блокировка экрана, подключённые принтеры и диски). В домене их задают групповыми политиками один раз.
Третий путь облачный. Azure Active Directory переименован в Microsoft Entra ID, и путаница с названием понятна, но это другая служба: учётные записи живут в облаке Microsoft, компьютеры управляются через MDM вроде Intune вместо групповых политик. Он идёт вместе с облачными подписками Microsoft для организаций, такими как Microsoft 365. Для офиса со своим сервером, 1С и файловым хранилищем на месте основной вариант остаётся локальным: Active Directory на Windows Server.
Различия по протоколам и управлению сведены по сравнению служб каталогов Microsoft. Бывает и смешанная схема: локальный домен синхронизируют с Entra ID, но это задача для организации, у которой уже есть и домен, и подписка.
Что купить, чтобы поднять домен Active Directory
Сервер лицензируется по ядрам процессора: не меньше 8 ядер на процессор и 16 на сервер, даже если физических ядер меньше. Поэтому Windows Server Standard продают лицензией на 16 ядер, и для сервера с одним процессором до 16 ядер её хватает.
Datacenter для контроллера домена в маленьком офисе избыточен, его берут под много виртуальных машин.
Standard даёт право запустить две виртуальные машины Windows Server на полностью лицензированном хосте. Удобная схема для первого сервера: в одной машине контроллер домена с DNS, во второй файловые папки или 1С. Microsoft советует держать по крайней мере два контроллера домена на сайт, а виртуальные контроллеры запускать на разных узлах, чтобы поломка одного хоста не оставила офис без входа. Второй контроллер на другом железе означает вторую лицензию сервера, это стоит учесть сразу, до первой аварии.
Каждому пользователю или устройству, которое обращается к серверу, нужна клиентская лицензия Windows Server CAL, так написано на странице цен Microsoft. CAL на пользователя покрывает одного человека на любых его устройствах, CAL на устройство покрывает один компьютер, за которым сидят по очереди. Исключения в условиях Microsoft есть (доступ другого лицензированного сервера, публичный сайт, синхронизация каталога с Entra ID), отдельного исключения для входа в домен среди них нет. Версия CAL должна быть не старше сервера: CAL 2022 доступа к Windows Server 2025 не дают. Если на сервере будут удалённые рабочие столы, к базовым CAL добавляются RDS CAL, они их не заменяют. Комплект на конкретный офис удобно считать по примерам из разбора сколько стоят Windows Server и CAL.
На рабочих местах нужна Windows, которая умеет входить в домен. В требованиях Microsoft к присоединению перечислены Pro, Pro для рабочих станций, Pro для образовательных учреждений и Корпоративная (и их выпуски N).
Домашней в списке нет.
Домашнюю переводят на Pro ключом без переустановки: «Параметры» (в свежих сборках «Настройки») → «Система» → «Активация», блок «Обновление выпуска Windows», строка «Изменение ключа продукта», кнопка «Изменить». Введите 25-значный ключ Pro, нажмите «Далее» и подтвердите обновление: переход закончится перезагрузкой. Microsoft пишет, что этот способ работает только на активированной Домашней. Ключ нужен Windows 11 Pro, остальная разница выпусков есть в сравнении Home и Pro.
Для офиса до 25 пользователей и 50 устройств у Microsoft есть Windows Server 2025 Essentials: базовые CAL ему не нужны, но сервер с одним процессором до 10 ядер и одной виртуальной машиной, а продаётся Essentials только вместе с сервером у OEM-партнёров. Купить его отдельной лицензией нельзя, поэтому при сравнении с Standard смотрите, чем Essentials отличается от Standard по ограничениям.
Какой Windows Server выбрать для контроллера домена
Windows Server 2025 даёт AD новый функциональный уровень и необязательный переход базы на страницу 32 КБ для всего леса, контроллеры 2025 не выдают с шифрованием RC4 основные билеты Kerberos (TGT) и по умолчанию требуют подпись LDAP в новых развёртываниях (новые возможности Windows Server 2025).
Для нового домена берите 2025.
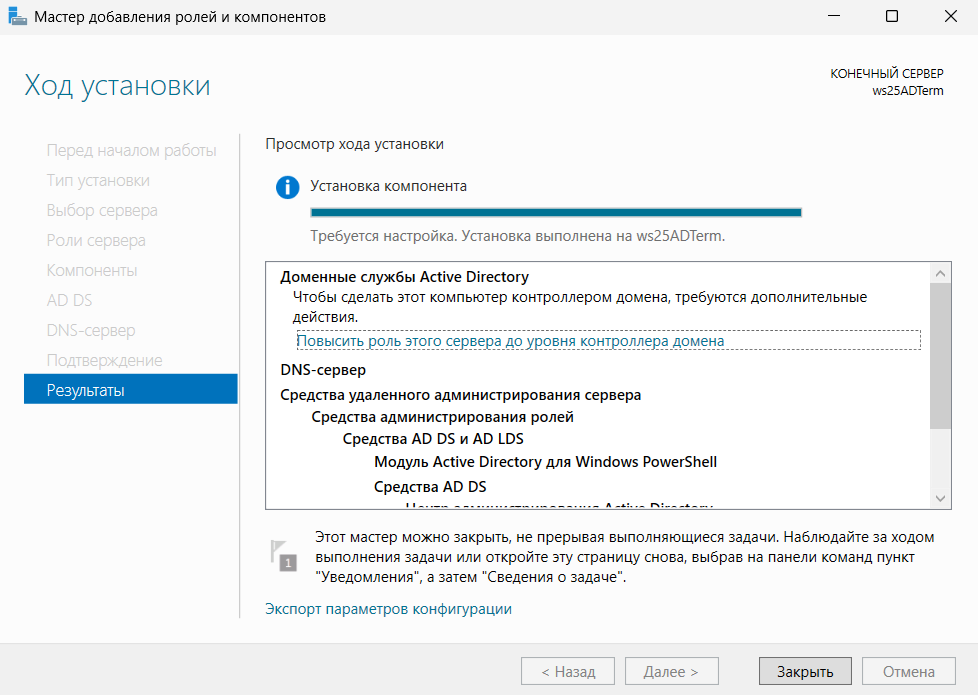
Windows Server 2025: повышение до контроллера
Server 2022 разумен, если в сети уже стоят контроллеры 2022 или программа на том же сервере официально поддерживает только его. Если на сервере будет 1С, заранее сверьте версию Windows Server с требованиями 1С.
Свежие изменения не повод выбирать одну версию: подпись NTLM Microsoft вводит и для 2025, и для 2022. Обновление KB5131080 от 10 ноября 2026 года для Server 2025 исправило ошибку 87 при добавлении принтера, опубликованного в Active Directory, и начало переход на подпись NTLM. По плану Microsoft с мая 2027 года серверы по умолчанию начнут требовать подпись NTLM и отклонять клиентов без неё. Какие устройства подключаются к серверу по NTLM без подписи, лучше выяснить заранее: их показывают события 4023 в журнале Microsoft-Windows-NTLM/Operational, если на сервере включён расширенный аудит NTLM.
Как назвать домен, чтобы потом не переделывать
Имя корневого домена становится и именем леса. Переименовать домен потом можно, но это отдельная сложная операция, которую документация велит сначала опробовать на тестовом стенде. Microsoft советует брать зарегистрированное DNS-имя с коротким префиксом: в её примере corp.contoso.com.
Для офиса с сайтом example.ru это corp.example.ru.
Имя из одного слова без точки Microsoft прямо просит не использовать, а незарегистрированные суффиксы вроде .local не рекомендует.
Примеры с company.local до сих пор кочуют по инструкциям, и у такого имени есть конкретная беда: Apple предупреждает, что домен .local конфликтует со службой Bonjour, и вход сетевых пользователей на Mac может тормозить. Префикс держите не длиннее 15 знаков, тогда короткое NetBIOS-имя домена совпадёт с ним.
Как подключить компьютер с Windows 11 к домену
Нужны выпуск Pro или выше и учётная запись администратора этого компьютера. Откройте «Параметры» (в свежих сборках «Настройки») → «Учетные записи» → «Доступ к учетной записи места работы или учебного заведения», в строке «Добавить учетную запись компании или учебного заведения» нажмите «Подключение» и выберите «Присоединить это устройство к локальному домену Active Directory». Введите имя домена, затем логин и пароль доменной учётной записи с правом добавлять компьютеры, и перезагрузите ПК.
То же самое делает команда в Windows PowerShell, открытом от имени администратора: правой кнопкой по «Пуску» → «Терминал (Администратор)» (в PowerShell 7 команды Add-Computer нет). Вместо corp.example.ru подставьте имя своего домена. Команда спросит логин и пароль доменной учётной записи (логин в виде CORP\имя), присоединит компьютер к домену и сразу перезагрузит его, поэтому заранее сохраните открытые файлы:
Управлять пользователями и группами с рабочего компьютера удобнее оснасткой «Пользователи и компьютеры Active Directory», она ставится вместе с RSAT в Windows 11. Если компьютер уже был в домене и после обновления перестал входить, начните с разбора сбоя доверия после KB5124008.
Чем заменить Active Directory без Windows Server
Совместимый контроллер домена умеет поднимать Samba на Linux, начиная с версии 4.0. Она бесплатна, Windows-компьютеры входят в такой домен и получают групповые политики, но работает Samba на функциональном уровне леса Windows Server 2008 R2. Из российских систем есть ALD Pro «Группы Астра», построенная на FreeIPA и умеющая доверительные отношения с AD, и РЕД АДМ со своим контроллером домена.
Если в офисе Windows-компьютеры, 1С и администратор, который знает инструменты Microsoft, Windows Server проще: оснастки и групповые политики те же, что в документации Microsoft. Замену на Linux выбирают, когда этого требует политика импортозамещения или когда сервер уже на Linux. Общий разбор есть в сравнении Windows Server и Linux-аналогов.


Дистрибутивы: Microsoft Windows Server 2025 Standard, Microsoft Windows Server 2022 Standard, Microsoft Windows 11 Professional.
Часто задаваемые вопросы
Active Directory бесплатный?
Отдельной цены у него нет: роль входит в Windows Server Standard и Datacenter. Платят за лицензию сервера по ядрам и за Windows Server CAL для пользователей или устройств. Бесплатный совместимый вариант — Samba на Linux.
Можно ли подключить Windows 11 Домашняя к домену?
Нет. Microsoft перечисляет для присоединения Pro, Pro для рабочих станций, Pro для образовательных учреждений и Корпоративную. Активированную Домашнюю переводят на Pro ключом: «Параметры» (в свежих сборках «Настройки») → «Система» → «Активация».
Чем Active Directory отличается от Azure AD и Entra ID?
Azure AD теперь называется Microsoft Entra ID. Это облачная служба учётных записей с управлением через MDM. Active Directory работает на вашем сервере, с Kerberos и групповыми политиками.
Сколько нужно контроллеров домена?
Microsoft рекомендует не меньше двух на сайт, а виртуальные контроллеры держать на разных узлах. Один контроллер работает, но его поломка оставит сотрудников без входа в домен.
Нужны ли CAL, если сервер только контроллер домена?
Да. CAL нужна каждому пользователю или устройству, которое обращается к серверу, и отдельного исключения для входа в домен в условиях Microsoft нет. Без базовых CAL обходится только Essentials.
Есть ли российский аналог Active Directory?
Да. Это ALD Pro от «Группы Астра» и РЕД АДМ от «РЕД СОФТ». Совместимый с AD контроллер домена есть и в свободной Samba.
Полезная статья?
Ваша оценка поможет нам стать лучше
Бесплатные инструменты для Windows
Проверка активации по выводу slmgr и кодам ошибок, проверка нового ноутбука. Всё работает в браузере, ничего не нужно устанавливать.


- 2 июня 2026
- 632 просмотра

- 15 сентября 2026
- 616 просмотров

- 2 июня 2026
- 595 просмотров

- 10 ноября 2026
- 11 просмотров
