


Microsoft Windows 11 Pro — бессрочный ключ
2 870 ₽2 470 ₽

Каталог
Магазин
Полезное
Покупка и помощь
Пишем о технологиях


22 июля 2026 года Microsoft объявила KMS Hardware-Secured: сервер корпоративной активации KMS будет доказывать через модуль TPM 2.0, что работает на настоящем проверенном оборудовании, и только после этого активировать компьютеры. С августовского обновления 2026 года Windows Server 2025 лишь сообщает, готов ли хост к новой схеме. Обязательной аттестация станет в следующем выпуске Windows Server LTSC.
Активацию, которая уже работает, это пока не отключает. Но поддельные KMS-серверы Microsoft прямо называет причиной перемен.
KMS (Key Management Service) это служба корпоративной активации: в сети организации работает сервер-хост, компьютеры с корпоративными ключами GVLK находят его и получают активацию на 180 дней, а потом продлевают её. До сих пор хост подтверждал свои права только программно, ключом и настройками, которые можно скопировать.
В новой схеме у хоста появляется аппаратный корень доверия. По документации Microsoft, хост проходит аттестацию через TPM 2.0, Microsoft проверяет её до того, как хост начнёт активировать устройства, а сама активация после этого становится бессрочной, без продления. В блоге Microsoft пишет, что меры нужны потому, что злоумышленники пользуются поддельными и клонированными KMS-серверами.
Проверить, готов ли сервер, можно двумя способами. Команда в командной строке от имени администратора показывает состояние хоста KMS:
Готовый хост выводит строку «This device is eligible to serve as a KMS host with hardware-based security», неготовый пишет, что не отвечает требованиям. Предупреждения появляются и в «Просмотре событий» (Win+R, команда eventvwr.msc) в разделе «Журналы приложений и служб» → «Key Management Service». Поддержку аттестации самим TPM проверяет команда PowerShell от имени администратора:
Если в ответе есть строка Key Attestation, TPM сервера умеет нужную аттестацию.
KMS-активатор работает как поддельный хост. Он запускает на самом компьютере или в сети службу, которая отвечает на запросы активации так же, как настоящий сервер KMS, хотя за ней нет ни купленной лицензии организации, ни сервера Windows Server. Именно такие эмулированные хосты Microsoft называет в документации угрозой, которую закрывает новая схема.
Чего Microsoft не сказала, тоже важно.
Все новые требования относятся к хосту KMS на будущих версиях Windows Server. Как будут вести себя клиентские Windows 10 и 11 и перестанут ли они принимать ответ от хоста без аттестации, Microsoft пока не описала, и сроков для этого нет. Поэтому дату, когда активаторы перестанут работать, сейчас не назовёт никто.
Ясно другое.
Microsoft переводит доверие при активации на оборудование и уже предупредила: обычным хостам в будущих версиях Windows Server, возможно, придётся периодически продлевать активацию клиентов. Схема с поддельным сервером держится на том, что хост можно подделать программно. Microsoft закрывает эту возможность на стороне хоста, а будут ли клиенты отвергать хост без аттестации, пока не сказала.
Активатор опасен и без новой схемы.
Microsoft Defender обнаруживает KMS-активаторы (например, как HackTool:Win32/AutoKMS) и удаляет их. Если активатор сам изображал сервер KMS, продлевать активацию больше некому, и не позже чем через 180 дней после последнего продления она заканчивается: появляется надпись «Активация Windows» в углу экрана и блокируется персонализация. Чтобы активатор не удалили, его заносят в исключения антивируса, а это дыра в защите. Сама Microsoft в описании HackTool:Win32/AutoKMS пишет, что видела вредоносные программы, которые распространялись вместе с такими инструментами. Что именно находит Defender и почему, показано на странице про HackTool:Win32/AutoKMS, а чем рискует система с активатором, на странице об опасности KMS-активаторов.
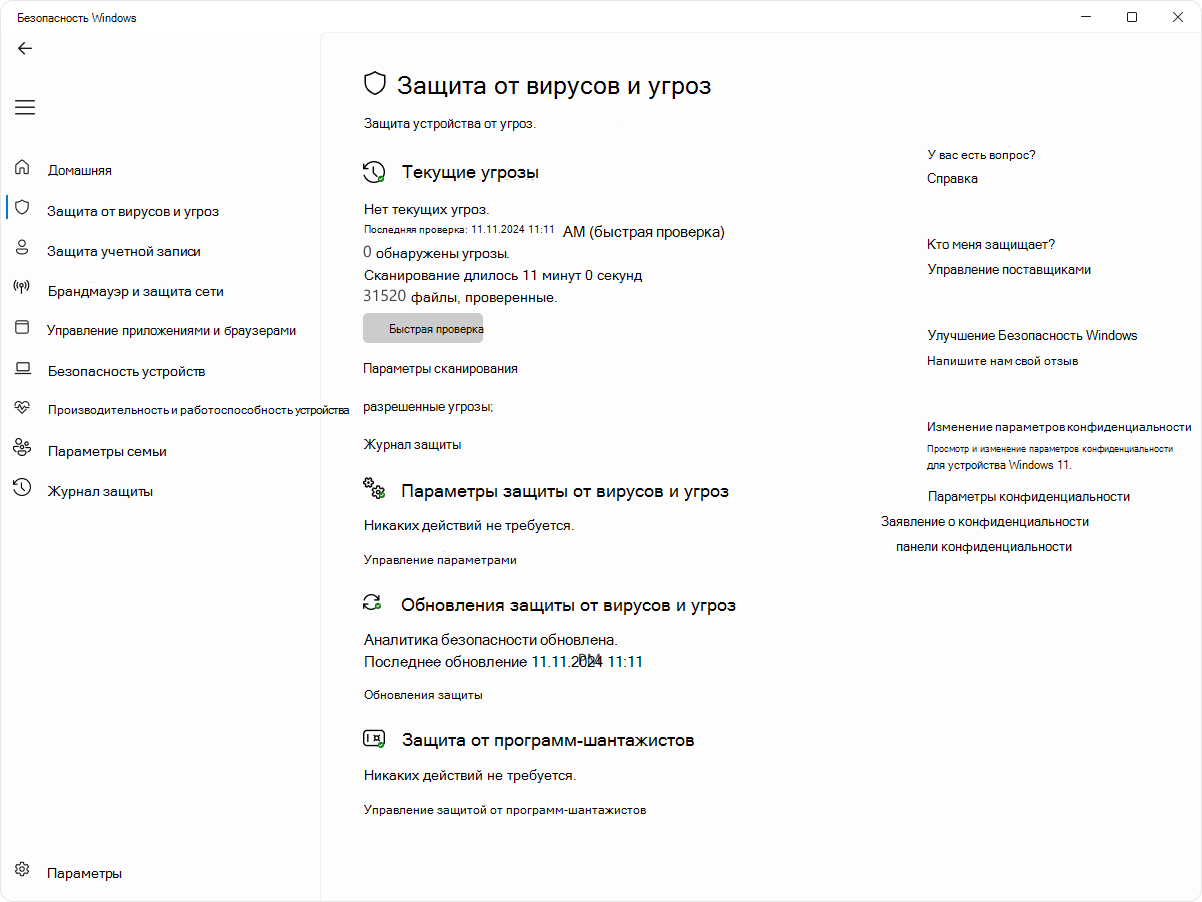
Где Defender показывает найденные угрозы
Если компьютеров с Windows в компании меньше 25, KMS их вообще не активирует: по документации Microsoft клиенты активируются, только когда хост насчитал 25 обращений и больше. Для небольшого парка проще обойтись без KMS: при активации отдельным ключом на каждом компьютере нет ни хоста, ни аттестации, ни продления раз в полгода. Когда KMS вообще оправдан, видно по руководству Microsoft по планированию активации KMS.
Переустанавливать Windows не нужно, если выпуск системы совпадает с купленным ключом. Корпоративный ключ GVLK, который ставит активатор, сам по себе ничего не активирует и только направляет систему к серверу KMS: почему GVLK-ключи не активируют Windows.
Окно Windows Script Host сообщит, что имя сервера KMS удалено: система забыла адрес, который прописал активатор.
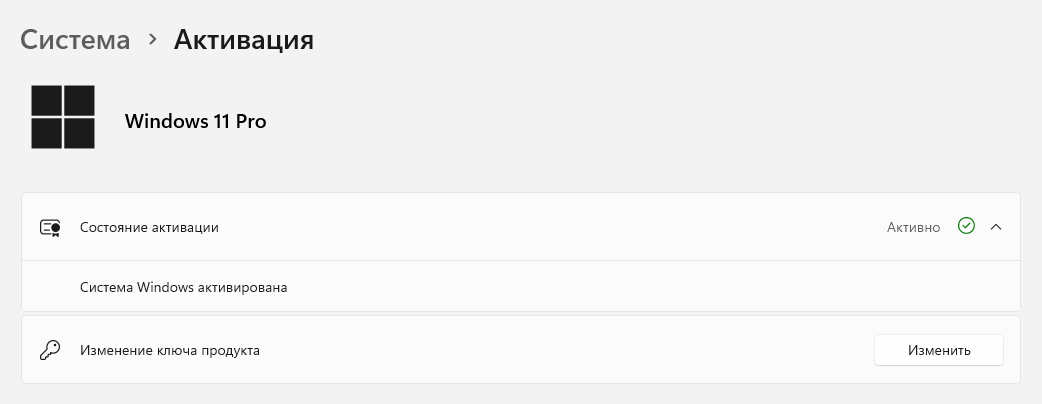
Ввод своего ключа в «Активации»
Затем введите свой ключ. В Windows 11: «Параметры» («Настройки» в свежих сборках) → «Система» → «Активация» → строка «Изменение ключа продукта» → кнопка «Изменить». В Windows 10: «Параметры» → «Обновление и безопасность» → «Активация» → «Изменить ключ продукта». Или в той же командной строке, подставив свой ключ вместо X:
Окно Windows Script Host сообщит, что ключ продукта установлен. Команда только ставит ключ, активацию через интернет сразу запускает вторая команда:
После успешной активации в разделе «Активация» появится «Состояние активации: Активно».
Если после этого Windows по-прежнему ищет сервер KMS, помогут шаги для ошибки 0xC004F074.
Какую редакцию брать для дома и работы, разобрано на странице «Какую Windows выбрать». Оригинальные образы Windows, если понадобится чистая установка, лежат в разделе Загрузок.
Дистрибутивы: Microsoft Windows 11 Professional, Microsoft Windows 11 Домашняя (Home), Microsoft Windows 10 Professional.
Когда перестанут работать KMS-активаторы?
Даты нет. Microsoft объявила, что аттестация через TPM станет обязательной для KMS Hardware-Secured в следующем выпуске Windows Server LTSC, но не описала, как будут вести себя клиентские Windows и когда они перестанут принимать ответ от хоста без аттестации.
Что изменилось с августа 2026 года?
С накопительного обновления за август 2026 года Windows Server 2025 сообщает, готов ли хост KMS к аппаратной защите: в выводе slmgr /dlv и в журнале Key Management Service. Эти сообщения информационные, активация клиентов работает как раньше.
Слетит ли уже активированная Windows?
Новая схема сама по себе активацию не отменяет. Активация KMS действует 180 дней и продлевается. Если Defender удалит активатор, который сам изображал сервер KMS, продлевать её будет нечем, и не позже чем через 180 дней после последнего продления Windows попросит активацию.
Касается ли это домашних версий Windows?
Microsoft говорит о хостах KMS, а через KMS активируются корпоративные выпуски и Pro с ключом GVLK. Домашняя Windows через KMS не активируется. Если на домашнем компьютере стоит активатор, система уже работает на корпоративном ключе и зависит от поддельного хоста.
Как проверить, готов ли сервер KMS к аппаратной защите?
Установите на Windows Server 2025 накопительное обновление за август 2026 года или более позднее и выполните slmgr /dlv. Готовый хост пишет, что может работать с аппаратной защитой. Поддержку аттестации TPM проверяет команда PowerShell Get-TpmSupportedFeature -FeatureList "Key Attestation".
Полезная статья?
Ваша оценка поможет нам стать лучше
Проверка активации по выводу slmgr и кодам ошибок, проверка нового ноутбука. Всё работает в браузере, ничего не нужно устанавливать.


Попробуйте ещё раз. Если не получится — напишите нам в онлайн-чат, мы на связи.
Менеджер свяжется с вами в ближайшее время и выставит счёт по реквизитам компании.
Код DISTR10 даёт −10% на первый заказ. Добавьте товар в корзину, и скидка применится при оформлении.


