


Microsoft Windows 11 Pro — бессрочный ключ
2 870 ₽2 470 ₽

Каталог
Магазин
Полезное
Покупка и помощь
Пишем о технологиях


HackTool в отчёте антивируса означает программу для взлома или обхода защиты, например активатор, генератор ключей или «кряк». HackTool:Win32/AutoKMS в Защитнике Windows значит, что найден KMS-активатор Windows и Office, а HackTool:Win32/Keygen и HackTool:Win32/Crack обозначают генератор ключей и взломанный файл программы. Сам активатор только подменяет активацию, но Microsoft предупреждает, что вместе с такими программами распространяют вредоносные. Находку удалите и проверьте весь компьютер.
HackTool — это тип обнаружения, а не имя одного вируса. Microsoft называет угрозы по схеме «тип:платформа/семейство.вариант!суффикс» и относит HackTool к вредоносным программам. У «Лаборатории Касперского» HackTool стоит в категории вредоносных утилит, а сам тип там описан как инструменты, которыми организуют атаки на компьютер и заметают их следы в системных журналах. Одним словом помечены и активатор Windows, и такая утилита взломщика.
По второй части имени понятно, что именно нашлось:
Хвост после восклицательного знака (!MTB, !pz, !MSR) Microsoft не расшифровывает: суффикс с «!» служит индикатором для внутренних целей. На то, что делать с находкой, он не влияет.
HackTool:Win32/AutoKMS опасен не самим активатором, а тем, что приходит вместе с ним. По описанию Microsoft AutoKMS пытается активировать незарегистрированную копию Windows или Office, создаёт в планировщике задачу на ежедневный запуск и пишет журнал AutoKMS.log. Чтобы он работал, Защитник приходится выключать или добавлять папку активатора в исключения, а сборку с торрента или форума проверить нечем.
Случаи, когда в активаторе сидело что-то ещё, описаны с именами и датами. Поддельный KMSAuto с апреля 2020 по январь 2023 года подменял в буфере обмена адреса криптокошельков: его поставили на 2,8 млн компьютеров, а подозреваемого в апреле 2025 года задержали и выдали Южной Корее (BleepingComputer, 29.12.2025). Группировка Sandworm распространяла заражённые KMS-активаторы (EclecticIQ, 11.02.2025). SteelFox под видом «кряка» для AutoCAD, Foxit PDF Editor и продуктов JetBrains ставил майнер и программу, которая собирала cookies браузера, данные банковских карт и учётные данные (Securelist, 06.11.2024).
По генераторам ключей у Microsoft есть цифра: на компьютерах, где найден HackTool:Win32/Keygen, её антивирус больше чем в половине случаев находит и вредоносные программы (карточка угрозы обновлена 15 сентября 2017 года).
Если вы сами скачивали активатор или генератор ключей, это не ложное срабатывание: файл делает именно то, что обозначает имя угрозы. Есть ли в нём что-то сверх этого, по файлу не видно. Поэтому в исключения его не добавляйте. Чем ещё грозит активатор, включая ответственность по КоАП и ГК РФ, собрано в разборе опасности KMS-активаторов.
Удаление HackTool начинается с журнала Защитника Windows:
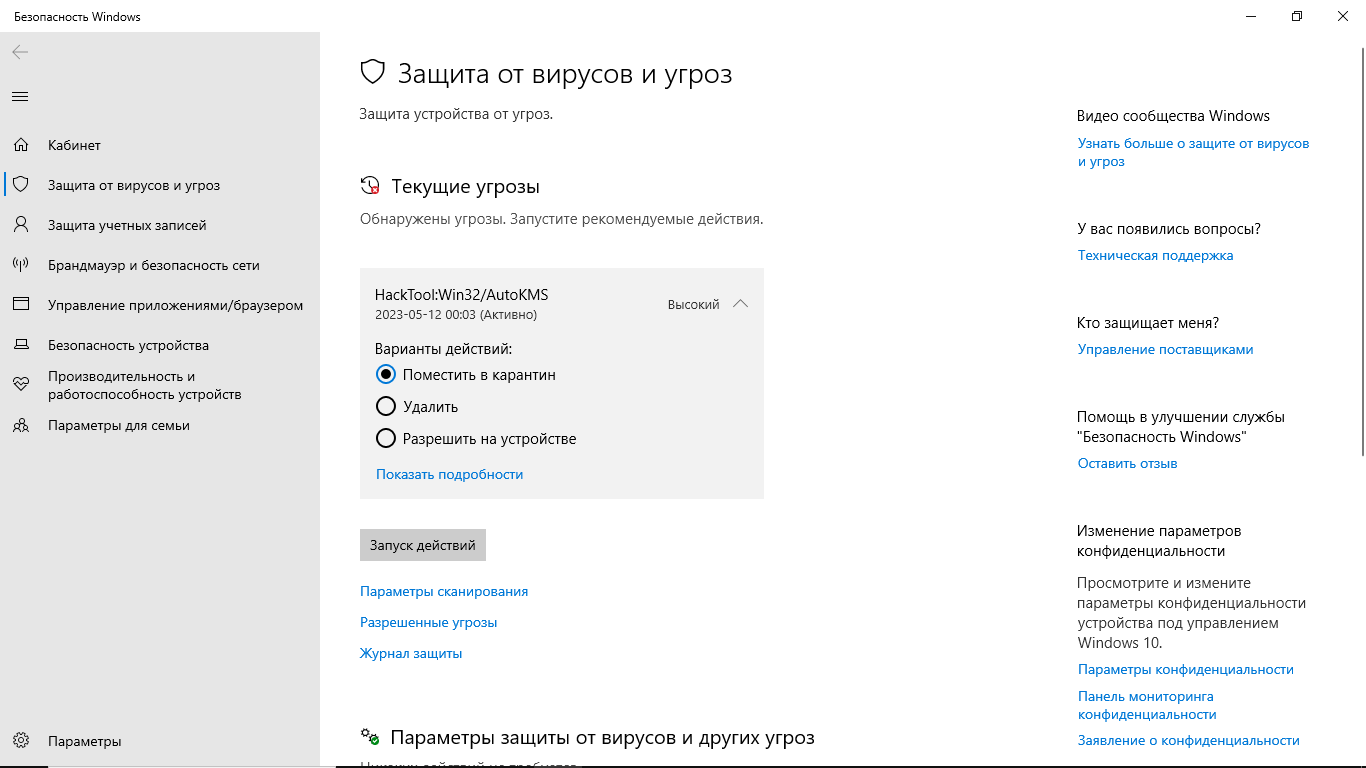
HackTool:Win32/AutoKMS в Защитнике Windows
Затем проверьте исключения Защитника. Папку из этого списка он не сканирует, и активатор в ней переживёт любую проверку. Нажмите правой кнопкой на «Пуск», выберите «Терминал (Администратор)» (в Windows 10 «Windows PowerShell (администратор)») и выполните:
Пустой вывод значит, что исключений по папкам нет. Если в списке есть папка активатора, удалите её из исключений, подставив в кавычки путь из вывода:
AutoKMS создаёт в планировщике задачу на ежедневный запуск, поэтому проверьте и её. В том же окне PowerShell найдите задачи с «kms» в имени:
В строке «Имя задачи:» стоит полный путь задачи, он начинается с «\». Пустой вывод значит, что задач с «kms» в имени нет. Удалите задачу активатора, подставив её путь вместо \ИмяЗадачи:
Если активатор назвал задачу иначе, откройте «Планировщик заданий» (Win+R, taskschd.msc) и посмотрите в «Библиотеке планировщика заданий» задачи, которые запускают файл из папки активатора.
После удаления активатора Windows остаётся активированной до конца текущего срока, а потом активация пропадает. По правилам Microsoft KMS-активация действует 180 дней, а клиент пытается продлить её каждые семь дней. Продлевать её больше некому, поэтому сразу переходите на активацию ключом.
Откройте «Терминал (Администратор)» или командную строку от имени администратора и выполните три команды slmgr по очереди. Первая стирает адрес KMS-сервера, который прописал активатор:
Вторая ставит ваш ключ вместо корпоративного ключа активатора. Вместо XXXXX подставьте 25 символов своего ключа той же редакции, что стоит на компьютере (Pro к Pro, Домашняя к Домашней):
Третья активирует Windows через интернет:
После каждой команды появляется окно Windows Script Host с результатом. Проверьте канал лицензии командой slmgr /dli: в строке «Описание» вместо VOLUME_KMSCLIENT должно стоять RETAIL. Подробности и коды ошибок есть в инструкции по активации Windows через командную строку. Если Windows пишет, что не может подключиться к серверу активации вашей компании, проверьте шаги из статьи «Не удаётся активировать Windows на этом устройстве», а при сообщении о неверном ключе откройте разбор ошибки «Этот ключ не подошёл».
slmgr пока работает, но 10 сентября 2026 года Microsoft назвала ему заменой модуль PowerShell OSLicense, потому что VBScript, на котором написан slmgr.vbs, выводят из Windows. Как теми же действиями управлять через OSLicense, показано отдельно.
Office, который активировал AutoKMS, относится к корпоративным выпускам: через KMS Microsoft активирует корпоративные версии Office. Розничный ключ такой выпуск не активирует, поэтому его удаляют и ставят Office заново под свой ключ, как в инструкции по установке Office на Windows 11.
HackTool:Win32/Crack в папке программы или игры значит, что её взломали: Защитник нашёл подменённый файл, который снимает проверку лицензии. Если Защитник убрал изменённый исполняемый файл, программа перестанет запускаться. Восстанавливать его из карантина не стоит. Удалите программу целиком в списке «Установленные приложения» (путь «Параметры» → «Приложения», в свежих сборках Windows 11 вместо «Параметры» стоит «Настройки», в Windows 10 список называется «Приложения и возможности») и поставьте её заново с сайта разработчика. Если keygen лежал в архиве вместе с программой, удалите весь архив из папки «Загрузки» и с флешек, иначе Защитник найдёт его при следующей проверке.
Вместо активатора для Windows 10 и 11 нужен розничный ключ своей редакции. Он активирует систему без служб и задач, а после переустановки той же редакции на том же компьютере Windows активируется сама по цифровой лицензии. В системе не остаётся программы, которой вы разрешили всё. Чем ещё отличается лицензионная система, мы сравнили в статье про лицензионную и пиратскую Windows.
Дистрибутивы: Microsoft Windows 11 Professional, Microsoft Windows 11 Домашняя (Home), Microsoft Office 2024 Home.
HackTool — это вирус?
Нет, не в обычном смысле. HackTool обозначает инструмент взлома или обхода защиты: активатор, генератор ключей, «кряк». Microsoft относит его к вредоносным программам и предупреждает, что вместе с такими инструментами распространяют вредоносные.
Что такое HackTool:Win32/AutoKMS?
Это KMS-активатор Windows и Office, найденный Защитником Windows. По описанию Microsoft он активирует незарегистрированную копию, каждый день запускается из планировщика и пишет журнал AutoKMS.log. Его удаляют и активируют систему ключом.
Что значат !MTB, !pz и !MSR в конце имени?
Ничего, что меняло бы ваши действия. Microsoft пишет, что суффикс, который начинается с восклицательного знака, служит индикатором для её внутренних целей. Удаляют такую находку так же, как без суффикса.
Можно ли добавить AutoKMS в исключения антивируса?
Технически да, но не стоит. Папку из исключений Защитник не проверяет, и вредоносная программа из той же сборки останется незамеченной. Microsoft предупреждает, что видела вредоносные программы, которые распространяли вместе с такими инструментами.
Слетит ли активация Windows после удаления AutoKMS?
Да, но не сразу. KMS-активация действует 180 дней и продлевается каждые семь дней, а без активатора продлевать её некому. Чтобы не ждать, сотрите адрес KMS командой slmgr /ckms и активируйте Windows своим ключом.
Полезная статья?
Ваша оценка поможет нам стать лучше
Проверка активации по выводу slmgr и кодам ошибок, проверка нового ноутбука. Всё работает в браузере, ничего не нужно устанавливать.


Попробуйте ещё раз. Если не получится — напишите нам в онлайн-чат, мы на связи.
Менеджер свяжется с вами в ближайшее время и выставит счёт по реквизитам компании.
Код DISTR10 даёт −10% на первый заказ. Добавьте товар в корзину, и скидка применится при оформлении.


