


Microsoft Windows 11 Pro — бессрочный ключ
2 670 ₽2 270 ₽

Каталог
Магазин
Покупка и помощь

14 октября 2026 года Microsoft предупредила администраторов: после октябрьского обновления безопасности (для Windows 11 это KB5127648 от 13 октября) часть корпоративных подключений к Wi-Fi, Ethernet и VPN перестаёт входить автоматически. Касается это сетей, где вход идёт по логину и паролю через MS-CHAPv2: PEAP-MSCHAPv2 или EAP-MSCHAPv2. Сбоем Microsoft это не считает: в центре сообщений Windows сказано, что это плановое ужесточение защиты и «не известная проблема октябрьского обновления».
Изменение затрагивает Windows 11 24H2, 25H2 и 26H2, а также Windows Server 2025. Ниже разобрано, на каких компьютерах оно срабатывает, как убедиться, что подключение сломалось именно из-за него, и что сделать сегодня, не удаляя обновление безопасности. Сведения сверены с документацией Microsoft 16.10.2026.
Протокол NTLMv1 Microsoft убрала из Windows 11 24H2 и Windows Server 2025 ещё раньше. Однако остатки его криптографии сохранились в некоторых сценариях. Например, когда Windows на компьютере в домене подставляет учётные данные вошедшего пользователя в подключение MS-CHAPv2, то есть выполняет единый вход (SSO) в корпоративную сеть.
Обновления за август 2025 года добавили параметр реестра BlockNtlmv1SSO и режим аудита: такие запросы разрешались, а в журнал писалось предупреждение. На Windows 11 аудит включён с конца августа 2025 года, на Windows Server 2025 его начали распространять в ноябре 2025 года. Октябрьское обновление поменяло поведение по умолчанию. Если параметр в реестре не задан, Windows теперь работает в режиме блокировки (Enforce) и не выдаёт производные от NTLMv1 учётные данные для единого входа. Сам параметр обновление не создаёт и не меняет, он так и остаётся отсутствующим (статья Microsoft KB5066470).
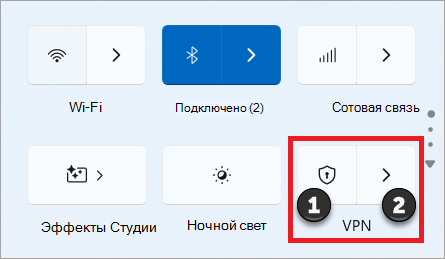
Подключение VPN в быстрых настройках Windows 11
Новая блокировка по умолчанию срабатывает только при четырёх условиях одновременно:
Речь у Microsoft идёт о компьютерах, введённых в домен. Попадают под изменение офисы, школы и предприятия, где ноутбуки входят в домен и подключаются к корпоративному Wi-Fi или VPN под своей учётной записью.
Отдельно о Credential Guard. По документации Microsoft он есть в выпусках Windows Корпоративная и Windows для образовательных учреждений, а в Windows 11 Pro не поддерживается. Поэтому компьютеры с Pro, введённые в домен, оказываются в зоне изменения в первую очередь. Если же Credential Guard включён, новое правило на устройство не действует, но учтите: и с ним единый вход через MS-CHAPv2 не работает, это давнее ограничение самой защиты. Так что переход на Корпоративную задачу с MS-CHAPv2 не решает.
Признак простой: подключение начинается, но вход по учётной записи не проходит, а вручную введённые логин и пароль срабатывают. В статье Microsoft сказано, что ручной ввод учётных данных в режиме блокировки продолжает работать.
Точная проверка через журнал событий. Откройте «Просмотр событий» и перейдите в «Журналы приложений и служб» → Microsoft → Windows → NTLM → Operational. Событие с кодом 4025 и текстом «An attempt to use NTLMv1-derived credentials for Single Sign-On was blocked due to policy» означает, что подключение заблокировала именно эта защита. Событие 4024 с тем же смыслом, но уровня «Предупреждение» пишется в режиме аудита: запрос тогда разрешён.
Шаги по порядку, от самого безопасного:
Удалять октябрьское обновление ради Wi-Fi не стоит. Это обновление безопасности, и для MS-CHAPv2 Microsoft предлагает обходные пути без его удаления: ручной ввод учётных данных, временный режим аудита и переход на сертификаты. Само изменение входит в программу Microsoft по отказу от NTLM, первая статья о нём (KB5066470) вышла в августе 2025 года.
Microsoft не обещает откатить изменение. Наоборот, в сообщении сказано, что после избавления от MS-CHAPv2 устройства нужно вернуть в режим блокировки, а Credential Guard компания советует включать везде, где он поддерживается. Для администратора план такой: собрать по событиям 4024 и 4025 список устройств и сетей, которые ещё зависят от MS-CHAPv2, перевести их на сертификаты и снять временные исключения.
Если вы как раз выбираете выпуск для рабочих мест в домене, сравните возможности в материале «Windows 11 Pro и Enterprise: в чём разница».
Дистрибутивы: Microsoft Windows 11 Professional, Microsoft Windows 11 Корпоративная (Enterprise), Microsoft Windows Server 2025 Standard.
Это ошибка обновления KB5127648?
Нет. Microsoft называет это плановым изменением защиты, объявленным в августе 2025 года, и отдельно пишет, что это не известная проблема октябрьского обновления.
Касается ли это домашнего Wi-Fi?
Изменение касается только подключений MS-CHAPv2 с автоматическим входом под учётной записью. Речь у Microsoft идёт о компьютерах, введённых в домен.
Нужно ли перезагружать компьютер после изменения BlockNtlmv1SSO?
Нет. Microsoft указывает, что перезагрузка после изменения параметра не требуется.
Касается ли это Windows 10?
В статье Microsoft перечислены только Windows 11 24H2, 25H2, 26H2 и Windows Server 2025.
Полезная статья?
Ваша оценка поможет нам стать лучше


Попробуйте ещё раз. Если не получится — напишите нам в онлайн-чат, мы на связи.
Менеджер свяжется с вами в ближайшее время и выставит счёт по реквизитам компании.
Код DISTR10 даёт −10% на первый заказ. Добавьте товар в корзину, и скидка применится при оформлении.


